
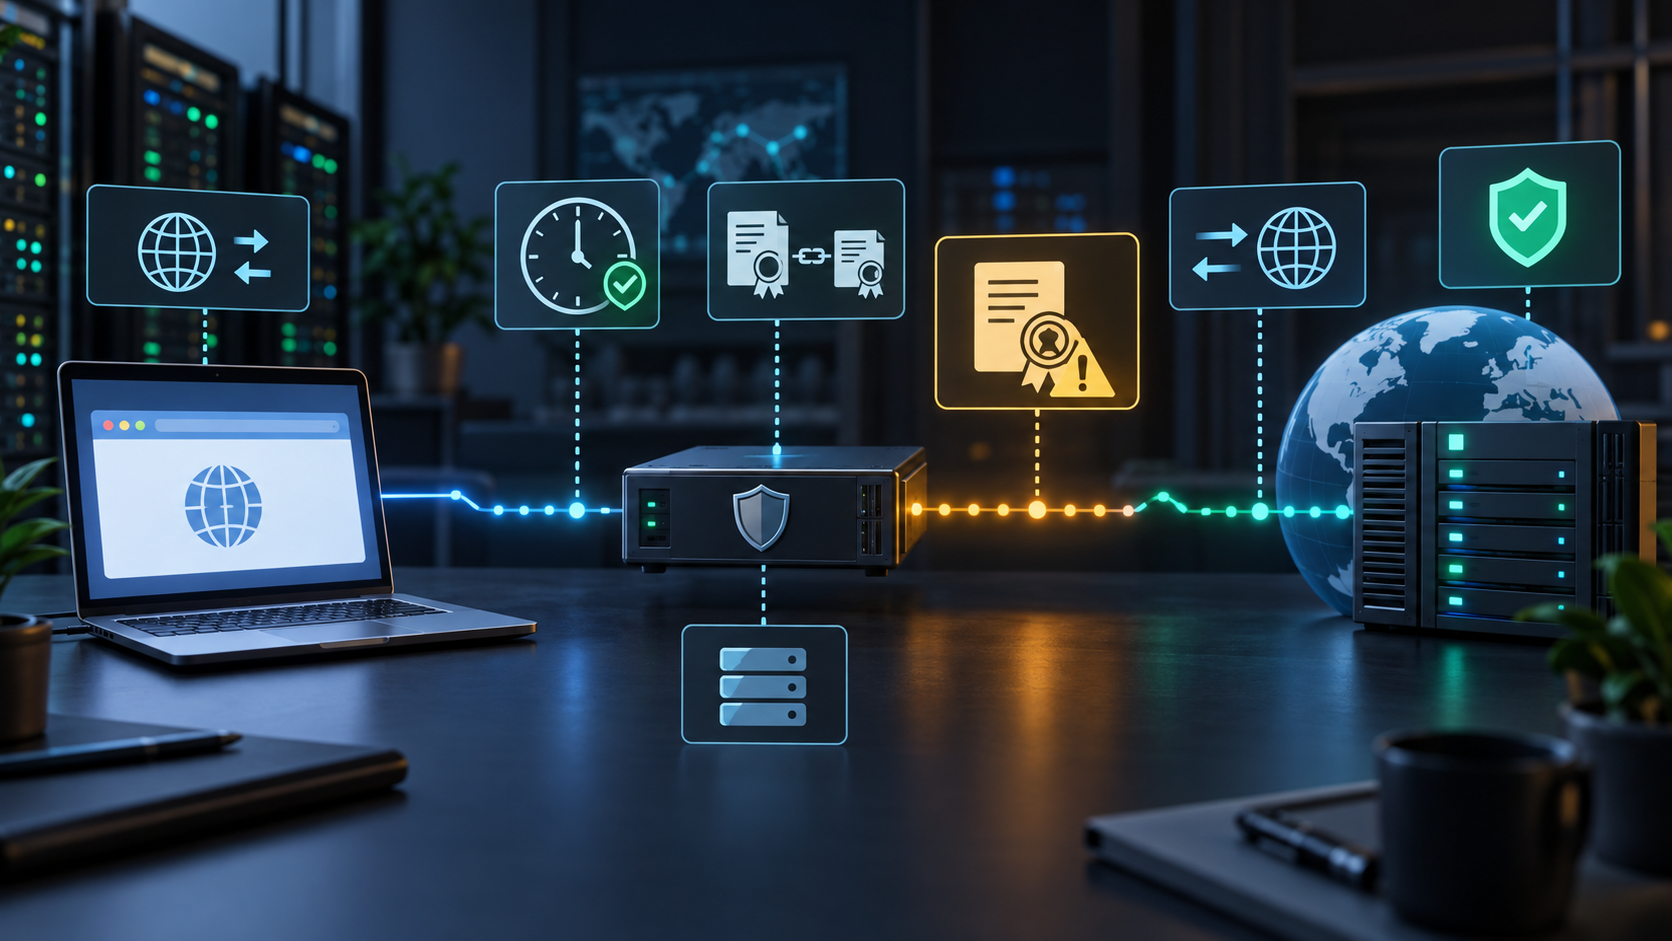
通过代理访问 HTTPS 网站时,如果浏览器提示证书过期、域名不匹配、证书链不受信任,或命令行返回握手失败,先不要直接更换代理。证书错误可能来自本机时间、目标域名与 SNI、系统信任库、代理网关的解密策略、DNS 指向,或者目标站证书本身。排查重点是用同一设备、同一域名做直连与代理对照,确认错误只在代理路径出现,还是直连也会复现。
开始前记录完整域名、错误代码、发生时间、代理协议、出口 IP、浏览器或工具版本。不要忽略证书警告继续登录或提交敏感信息,也不要把“页面能打开”当作证书校验通过。只有证书域名、有效期、签发链和实际连接目标都符合预期,才进入下一步业务测试。
先用对照表判断错误发生在哪一层
| 测试 | 需要记录 | 通过条件 | 失败信号 |
|---|---|---|---|
| 直连同一域名 | 时间、错误代码、证书主题 | 证书正常且域名匹配 | 直连也报错,优先查本机或目标站 |
| 代理访问同一域名 | 协议、出口 IP、证书颁发者 | 与直连证书链一致或符合已批准策略 | 只在代理路径出现未知证书 |
| 系统时间 | 日期、时区、时间同步状态 | 与可信时间源一致 | 证书尚未生效或显示已过期 |
| 域名与 SNI | 请求域名、最终域名、证书备用名称 | 请求域名在证书范围内 | 证书属于另一个域名或默认站点 |
| 证书链 | 叶证书、中间证书、根证书 | 链条完整并受系统信任 | 缺少中间证书或根证书未知 |
1. 先保存错误代码,再做直连与代理对照
同一台设备、同一网络、同一目标域名,先直连一次,再通过代理访问一次。两次测试都保存时间、最终 URL、错误代码、证书主题、颁发者和有效期。若直连与代理都失败,代理通常不是第一嫌疑,应先检查本机时间、信任库和目标站证书;若只有代理失败,再沿代理协议、网关和证书替换方向排查。
如果代理连接本身不稳定,证书错误可能只是中途重置或握手不完整的表象。可先按代理连接超时与配置检查顺序确认地址、端口、认证和基础延迟,再继续分析证书。基础连接未通过时,不要把多个错误混在一次修复里。
2. 核对系统时间、时区和时间同步
证书有效期依赖客户端时间。本机日期偏快会把有效证书判断为已过期,日期偏慢则可能提示证书尚未生效。检查操作系统日期、时区、自动同步状态,以及虚拟机或容器是否继承了错误时间。修改后重新启动浏览器或测试工具,避免旧连接继续复用。
通过条件是系统时间与可信时间源一致,且直连和代理复测不再出现有效期错误。若时间修正后仍只有代理路径失败,继续检查域名握手和证书链,不要反复调整时区掩盖问题。
3. 检查请求域名、跳转域名和 SNI
HTTPS 握手会根据请求域名选择证书。若工具使用 IP 地址访问、代理没有正确转发 SNI、DNS 指向错误节点,或目标站跳转到另一个域名,就可能拿到默认站点证书。把原始域名、最终域名、证书通用名和证书备用名称放在一起核对,不能只看页面标题。
若同一代理只有部分网站报域名不匹配,可以参考不同网站访问路径排查表,记录每个目标的跳转链、状态码和最终节点。若多个无关域名都返回同一张陌生证书,应立即停止发送登录信息,并检查代理网关或本地安全软件是否正在替换证书。
4. 展开证书链,定位缺失的中间证书
证书链通常包含站点证书、中间证书和受信任根证书。浏览器可能自动补齐中间证书,而某些命令行工具、旧系统或应用运行库不会。于是同一目标在浏览器中正常,在接口请求或任务程序中却提示链不完整。
检查时要记录每一级证书的主题、颁发者、有效期和指纹,并确认系统信任库是否包含对应根证书。不要从不明页面下载根证书并加入系统。若确实需要企业内部证书,应先确认来源、用途、有效期和批准范围,再由管理员按既定流程部署。
5. 判断代理或安全软件是否进行了 HTTPS 解密
部分企业代理、安全网关或本地防护软件会解密 HTTPS 流量,并用内部证书重新签发。只有在组织明确批准、证书来源可信、终端已正确安装信任链时,这种路径才可能正常工作。公共代理线路不应要求用户随意安装未知根证书。
对照证书颁发者最直观:如果直连看到目标站证书,而代理访问看到另一个颁发者,说明路径中存在证书替换。此时先确认组织策略和网关配置。来源不明、范围不清或无法验证时,应停止测试并隔离该线路,不要点击忽略警告。
6. 把 DNS、IPv4 和 IPv6 也纳入对照
域名可能在直连和代理路径解析到不同节点,IPv4 与 IPv6 也可能走不同出口。分别记录本地解析、远程解析、目标地址族和证书结果。可沿用DNS 本地与远程解析检查路径,确认代理协议是否支持预期的远程解析方式。
代理协议配置也会影响域名传递和解析位置。可对照HTTP、HTTPS 与 SOCKS5 协议选择表,确认客户端实际使用的协议、域名解析方式和认证格式一致。不要为了消除证书提示而改用明文连接。
7. 修复后按通过、失败和停止条件复测
| 复测结果 | 判断 | 下一步 |
|---|---|---|
| 直连和代理证书均正常 | 握手与信任链通过 | 再做低风险业务测试 |
| 直连失败,代理也失败 | 本机或目标站问题 | 检查时间、信任库和目标站状态 |
| 只有代理路径证书被替换 | 存在中间解密或异常网关 | 核对批准策略,未知来源立即停用 |
| 浏览器正常,任务工具失败 | 运行库或中间证书差异 | 核对工具信任库和证书链 |
| 不同域名返回同一陌生证书 | 路径异常风险较高 | 停止登录并隔离代理线路 |
把两轮复测写入代理测试记录模板:第一轮只做直连与代理握手,第二轮再加入真实工具的小样本。每轮记录域名、解析地址、出口 IP、错误代码、证书颁发者、有效期和证书链结果。只有两轮结果一致,才认为修复可复现。
8. 什么时候应更换或隔离线路
如果代理返回未知证书、证书颁发者无法核验、多个域名被替换为同一证书、修正时间与解析后仍持续失败,或线路要求安装来源不明的根证书,应立即停止使用并隔离。不要继续输入账号、密码或支付信息。
若确认问题来自线路网关,可从住宅代理线路选择一个低流量测试入口,重新做同域名、同设备、同时间窗口的对照。但换线路只是隔离措施,仍要保留旧线路的错误证据,避免把本机信任库问题误判为线路问题。
结论:证书错误先做路径对照,不要直接忽略
代理访问 HTTPS 网站出现证书错误时,最有效的顺序是:保存错误代码,做直连与代理对照,核对系统时间,再检查域名与 SNI、证书链、代理解密、DNS 和双栈路径。每一步都要有明确的通过与失败条件。
证书警告不是普通页面提示。只要证书来源、域名范围或信任链无法解释,就应停止登录并隔离线路。把握手证据和复测记录保存完整,才能安全地区分目标站故障、本机配置问题和代理路径异常。