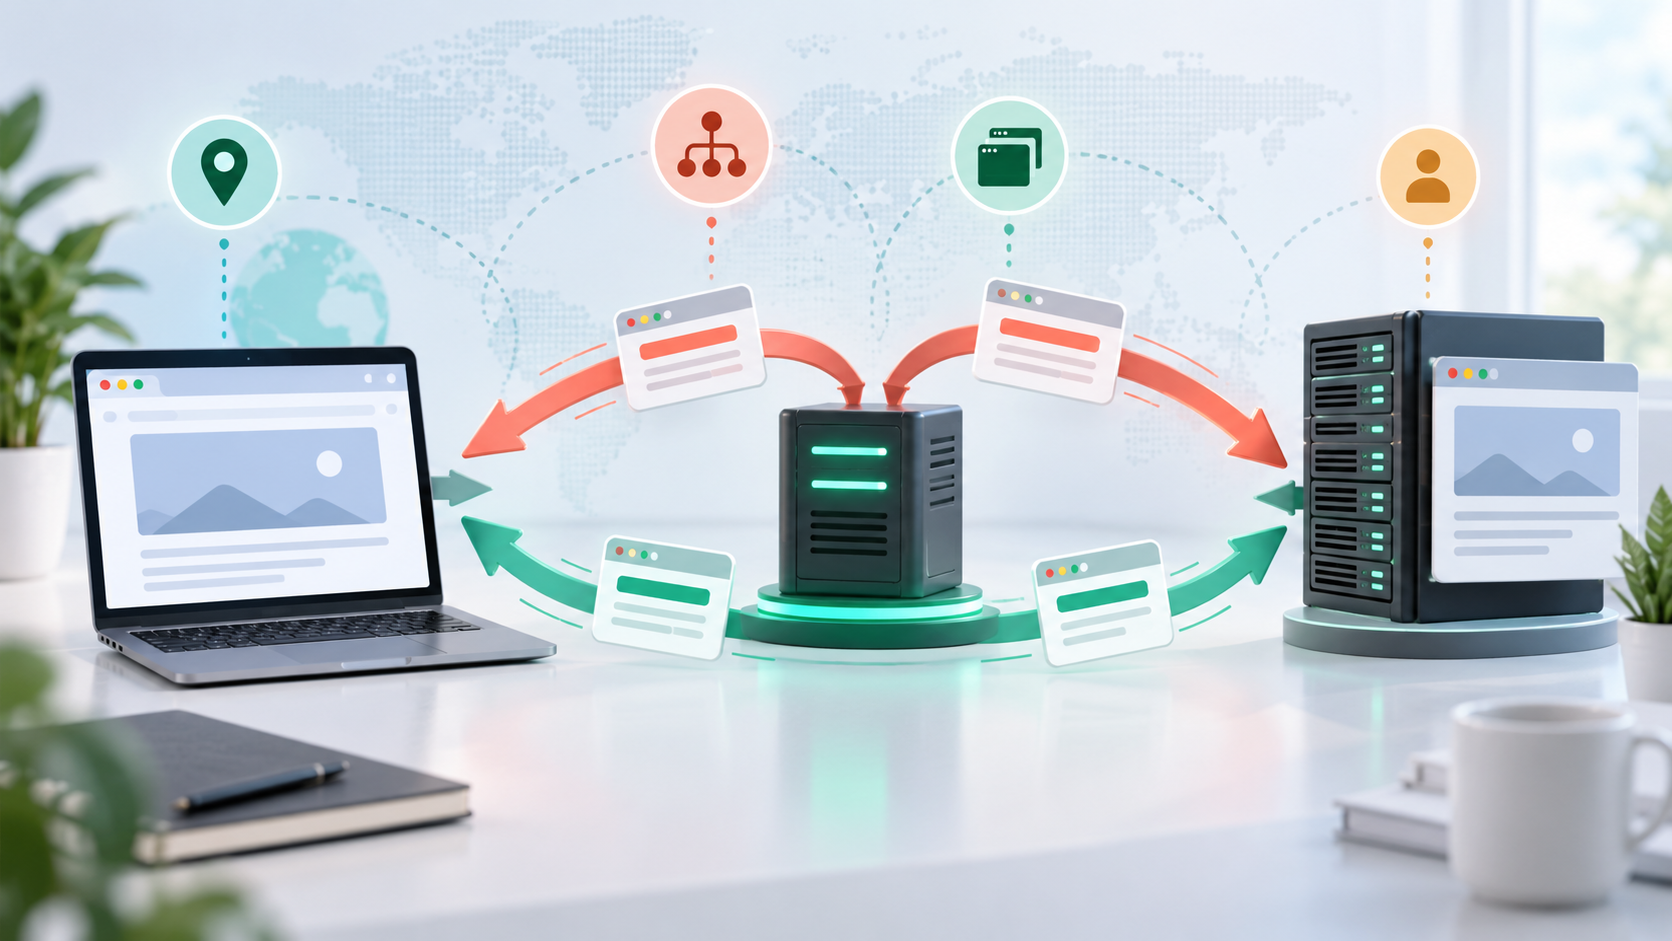
通过代理访问网站时,如果页面在两个地址之间反复跳转,浏览器提示“重定向次数过多”,或请求连续返回 301、302、307、308,不要先连续刷新,也不要立即批量更换代理 IP。循环可能来自 HTTP 与 HTTPS 规则冲突、地区入口切换、旧缓存、登录会话不一致,或代理路径改变了目标站判断请求来源的方式。
排查目标是找出第一个重复出现的地址和触发它的条件。先保存完整跳转链、每一跳状态码与 Location 响应头,再固定代理节点、协议、目标地址和测试时间做直连与代理对照。只有能够复现同一循环,才进入配置、缓存或会话层检查。
先用现象表判断循环发生在哪一层
| 现象 | 优先证据 | 可能层级 | 不要先做 |
|---|---|---|---|
| HTTP 与 HTTPS 来回跳转 | 完整 URL、Location、端口 | 协议或反向代理规则 | 无限增加跳转次数 |
| 地区首页之间反复跳转 | 出口地区、语言、账号地区 | 地区识别或站点偏好 | 连续切换多个国家节点 |
| 登录页与首页循环 | 会话标识、响应头、登录状态 | 会话或身份状态 | 重复提交登录表单 |
| 无痕窗口正常,普通窗口失败 | 缓存、站点数据、扩展差异 | 本地缓存或旧跳转 | 修改代理账号密码 |
| 直连正常,代理持续循环 | 跳转链和出口 IP 对照 | 代理路径或地区判断 | 修改目标站业务数据 |
1. 保存完整跳转链,找到第一个重复地址
不要只记录最后一页。保存每一跳的状态码、完整 URL、Location 响应头、请求时间、代理协议和出口 IP。若 A 跳到 B、B 又回到 A,先确认是域名、协议、路径还是查询参数发生变化。浏览器开发者工具、命令行请求或客户端日志都可以用于还原链路,但测试时应关闭自动重试。
通过条件是能够指出循环从哪一跳开始,以及重复前后哪些字段不同。若跳转链每次都变化,应先固定节点和请求条件,并用代理测试记录模板保存样本,不要带着混杂结果继续归因。
2. 核对 HTTP、HTTPS、端口和转发协议
最常见的可复现循环之一,是一层把 HTTP 强制升级为 HTTPS,另一层又把请求识别成 HTTP 并跳回旧入口。逐跳检查协议、端口和 Host,确认客户端代理类型与实际端口匹配。需要重新确认写法时,可对照HTTP、HTTPS 与 SOCKS5 协议选择表检查认证格式、解析位置和目标端口。
如果你没有目标站或网关配置权限,只记录观察到的跳转证据,不要断言站点内部规则错误。不要通过忽略证书、强制降级协议或移除安全跳转来“修复”循环;这会隐藏问题,还可能让请求落到不正确的入口。
3. 比较代理地区、语言和站点入口
目标站可能根据出口 IP、请求语言、账号地区或历史偏好把访问者送到不同入口。先确认出口地区,再记录跳转前后的域名、国家路径和语言参数。若地区正确但页面语言或入口仍变化,应继续逐项核对请求语言、DNS 和站点缓存。
通过条件不是页面“最终打开”,而是同一出口地区下入口选择保持一致。若代理地区、账号地区和站点语言互相冲突,先停止登录或提交操作,修正一个变量后再复测,不要让自动跳转替你决定目标入口。
4. 清除旧跳转缓存,但保留可复现证据
301 可能被浏览器或中间缓存长期保存,302 也可能被站点数据和服务工作线程影响。先保留一次普通窗口样本,再用无痕窗口、全新客户端环境或明确禁用缓存的请求做对照。只有新环境正常而旧环境失败,才进入本地缓存和站点数据清理。
清理时应限定到目标域名,不要一开始删除所有浏览器数据。先处理缓存的跳转、站点存储和服务工作线程,再重新打开目标地址。若清理后仍循环,说明旧缓存不是唯一原因,应回到跳转链继续比较。
5. 区分登录会话循环与网络循环
登录页和首页来回跳转,可能是会话未被目标站接受,也可能是出口地区变化使会话上下文失效。先用未登录的公开页面测试网络路径,再单独测试登录流程。不要把 Cookie、会话标识或登录状态复制到其他节点,也不要在无法确认提交结果时重复登录。
如果同一登录流程伴随出口 IP 频繁变化,应先核对粘性会话的保持时间和切换条件。固定出口后循环消失,说明需要继续检查会话与出口的稳定关系;固定出口后仍失败,则保留响应证据并停止重复认证。
6. 用直连与代理对照排除共同上游问题
在同一时间窗口执行三组低风险测试:直连访问公开入口、固定代理访问同一入口、固定代理清除缓存后再次访问。三组都保存跳转链和最终地址。直连与代理都循环,优先查看目标站或共同上游;只有代理循环,才继续检查代理地区、协议和出口路径。
如果同一代理对部分网站正常、对当前目标持续异常,可参考不同网站访问路径排查表比较最终域名、DNS、状态码和跳转链。另一个网站能打开,只能证明基础连接可用,不能证明当前目标的跳转规则正确。
7. 检查 DNS 和旧域名解析是否改变入口
同一域名由本地 DNS、代理远程 DNS 或不同地区解析器处理时,可能进入不同边缘节点。记录解析地址、出口 IP 和最终域名,确认跳转前后没有意外进入旧域名或地区入口。需要核对解析路径时,可使用本地解析与远程解析检查方法。
DNS 变化本身不等于泄漏,也不直接证明循环根因。只有当解析方式改变后,跳转链稳定地从正常变为循环,才能把它列为相关变量。不要同时更换 DNS、代理节点和浏览器环境,否则无法知道哪一步产生影响。
8. 按通过、失败和停止条件复测
| 复测结果 | 判断 | 下一步 |
|---|---|---|
| 固定条件下不再出现重复地址 | 循环已解除 | 用小流量恢复真实任务 |
| 仅旧浏览器环境循环 | 缓存或站点数据相关 | 限定域名清理后复测 |
| 仅代理路径循环 | 地区、协议或出口路径相关 | 固定单一变量继续对照 |
| 登录提交后开始循环 | 会话或身份状态相关 | 停止重复登录并保留响应证据 |
| 直连和代理都循环 | 目标站或共同上游相关 | 停止重试并等待站点修复 |
每轮复测至少记录时间、初始 URL、完整跳转链、出口 IP、解析地址、缓存状态、登录状态和最终判断。只有两轮低流量复测都没有出现重复地址,才把问题记为已恢复。若故障同时出现 502 或 504,应转入上游连接和网关超时排查路径,不要继续把它归类为单纯跳转问题。
9. 什么时候可以更换代理线路
只有在直连正常、固定代理持续复现同一循环,并且协议、缓存、登录状态、地区与 DNS 已分别对照后,更换线路才是有意义的隔离测试。新线路应使用同一初始 URL、同一请求方式和同一记录字段,避免把条件变化误判成修复。
确认问题只出现在当前代理路径后,可以从住宅代理线路选取一个低流量测试入口重新对照。更换线路只用于隔离故障,不代表旧线路根因已经确定,也不应被用来绕过目标站访问限制。
结论:先找到重复跳转的第一跳,再修改配置
代理访问出现 301/302 循环时,正确顺序是保存完整跳转链、核对协议和端口、比较地区与入口、隔离缓存和登录会话,再做直连与代理对照。每一步只改变一个变量,并保留 Location、出口 IP、解析地址和最终 URL。
不要用连续刷新、无限重试或批量换 IP 掩盖循环。只要重复地址尚未定位、登录提交结果不明确,或直连与代理都指向共同上游异常,就应停止重试并保留证据。